10-27 安全逆向 若琳部署 Capstone:开源多架构反汇编引擎安装与使用指南 Capstone:开源多架构反汇编引擎安装与使用指南 一、项目官方信息 项目 信息 GitHub 仓库 https://github.com/capstone-engine/capstone 官方网站 https://www.capstone-engine.org 开源协议 BSD(BSD 2-Cl 2 0 0
10-27 安全逆向 若琳部署 binwalk:开源固件分析与逆向提取工具安装与使用指南 binwalk:开源固件分析与逆向提取工具安装与使用指南 一、项目官方信息 项目 信息 GitHub 仓库 https://github.com/ReFirmLabs/binwalk 官方文档 https://github.com/ReFirmLabs/binwalk/wiki 开源协议 MIT 主 0 0 0
10-27 安全逆向 若琳部署 angr:开源二进制符号执行分析平台安装与使用指南 angr:开源二进制符号执行分析平台安装与使用指南 一、项目官方信息 项目 信息 GitHub 仓库 https://github.com/angr/angr 官方网站 https://angr.io 官方文档 https://docs.angr.io 开源协议 BSD-2-Clause 主要语言 0 0 0
10-27 安全逆向 若琳部署 x64dbg:开源 Windows x32/x64 调试器安装与使用指南 x64dbg:开源 Windows x32/x64 调试器安装与使用指南 x64dbg 是一款面向 Windows 的开源 x32/x64 用户态调试器,以直观熟悉的界面、C 风格表达式解析器、完整的 DLL/EXE 调试能力著称,内置 Capstone 反汇编、Scylla 导入重建、Snowma 0 0 0
10-27 安全逆向 若琳部署 RetDec:基于 LLVM 的可重定向机器码反编译器安装与使用指南 RetDec:基于 LLVM 的可重定向机器码反编译器安装与使用指南 RetDec 是一个基于 LLVM 的可重定向机器码反编译器,不局限于特定架构、操作系统或可执行格式。它能对 ELF、PE、Mach-O、COFF、AR、Intel HEX 及原始机器代码做静态分析,还原出 C 与类 Python 0 0 0
10-27 安全逆向 若琳部署 Unicorn:基于 QEMU 的多架构 CPU 模拟器框架安装与使用指南 Unicorn:基于 QEMU 的多架构 CPU 模拟器框架安装与使用指南 Unicorn 是一个轻量级、跨平台、多架构的 CPU 模拟器框架,基于 QEMU 发展而来。它把 QEMU 的 CPU 仿真核心抽离成一套架构中立的 API,可被 C 及 Python、Rust、Go、Java、Ruby、 0 0 0
10-27 安全逆向 若琳部署 Apktool:Android APK 解包与重打包工具安装指南 Apktool 是一个用于逆向工程第三方、闭源、二进制 Android 应用的工具。它能把资源解码到接近原始的形式、在你修改后重新打包,还支持逐步调试 smali 代码。它以工程化的目录结构组织应用,并自动化构建 apk 等重复任务。 官方强调:Apktool 不用于盗版或任何非法用途;可用于本地化 0 0 0
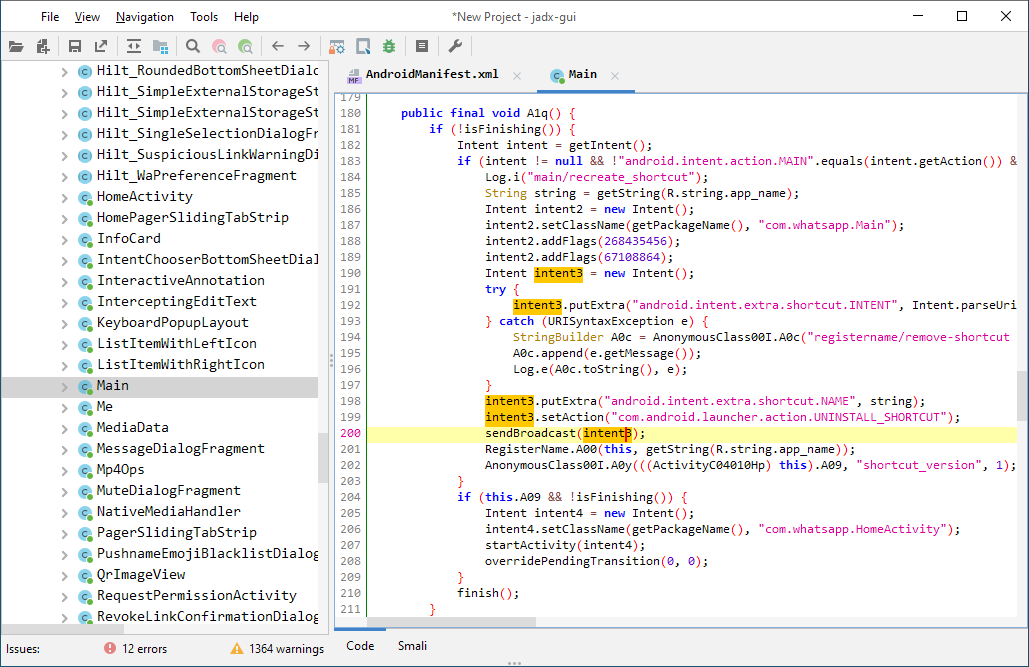
10-27 安全逆向 若琳部署 jadx:Android APK 反编译器安装与使用指南 jadx 是一款把 Dex 反编译为 Java 源码的命令行与 GUI 工具,可从 Android Dex、APK、AAB、APKS、XAPK、APKM、ZIP 等文件生成 Java 源代码,也能反编译 Java 字节码(jar/class/aar)和 smali 文件,同时解码 AndroidMa 0 0 0
10-27 安全逆向 若琳部署 Frida:全平台动态插桩工具安装与使用指南 Frida 是面向开发者、逆向工程师和安全研究者的动态插桩工具包。它把 JavaScript 或你自己的库注入到 Windows、macOS、Linux、Android、iOS 等平台的原生进程中,在运行时观察、修改函数调用、Hook API,是移动端和桌面端逆向最常用的工具之一。 一、项目官方信息 0 0 0
10-27 安全逆向 若琳部署 radare2:开源逆向工程框架安装与使用指南 radare2(简称 r2)是一个为 Unix 极客打造的自由逆向工程框架,用 LGPLv3 发布。它提供一整套库、工具和插件来完成逆向分析:从最初的命令行十六进制编辑器起家,今天已成为功能完整的底层命令行工具,支持脚本(内置 JavaScript 解释器或 r2pipe),可以分析、模拟、调试、修 0 0 0