
Nginx部署指南:从源码编译到生产级Web服务器配置


项目介绍
NGINX(发音为 engine x)是世界上使用最广泛的 Web 服务器之一,同时也是高性能负载均衡器、反向代理、API 网关和内容缓存。它由俄罗斯开发者 Igor Sysoev 于 2004 年创建,最初的目标是解决 C10K 问题——即单机同时处理一万个并发连接。在那个年代,Apache Web 服务器采用每个连接一个进程的模型,当并发连接数达到数千时,系统资源就会被进程切换开销耗尽。NGINX 采用事件驱动的异步架构,单个工作进程就能处理数千个并发连接,彻底改变了 Web 服务器的性能极限。
如今,NGINX 由 F5 公司维护,以开源 BSD 二条款许可证发布,企业级商业支持和培训由 F5 提供。全球有超过三分之一的活跃网站使用 NGINX 作为 Web 服务器或反向代理,包括许多高流量的知名网站。它的成功不仅在于性能,还在于配置的简洁性和模块化架构——你可以按需编译需要的模块,不需要的功能不会占用内存。
NGINX 的架构采用主进程加工作进程的模式。主进程负责读取配置、绑定端口、启动和管理工作进程。工作进程是实际处理请求的进程,它们使用事件循环来处理连接。这种架构的优势在于:主进程以 root 权限运行以便绑定特权端口,工作进程以低权限用户运行以增强安全性;配置变更时只需重新加载,不需要中断现有连接;工作进程数量可以根据 CPU 核心数调整,充分利用多核性能。
与 Apache 的每连接每进程模型相比,NGINX 的事件驱动模型在高并发场景下优势巨大。当一个 Web 服务器需要同时处理一万个连接时,Apache 需要启动一万个进程,每个进程占用几兆内存,仅内存开销就达到几十 GB。而 NGINX 只需要几个工作进程,每个进程处理数千个连接,内存占用只有几十 MB。这种效率差异在大型网站的部署成本上体现得非常明显——同样的硬件,NGINX 可以服务多十倍的用户。
NGINX 不仅是一个 Web 服务器。通过反向代理功能,它可以将请求转发给后端应用服务器,如 Node.js、Python Flask、Java Tomcat 等。通过负载均衡功能,它可以将流量分发到多台后端服务器实现高可用。通过缓存功能,它可以缓存后端响应减少重复计算。通过 HTTPS 终止功能,它可以集中管理 SSL 证书,后端服务不需要处理加密。这些功能组合在一起,使 NGINX 成为现代 Web 架构中不可或缺的基础设施组件。
官方信息
| 项目 | 信息 |
|---|---|
| 仓库地址 | nginx/nginx |
| 官方网站 | nginx.org |
| Star 数量 | 31,987+ |
| 最近更新 | 2026-10-27 |
| 开源协议 | BSD 2-Clause |
| 默认端口 | 80(HTTP)、443(HTTPS) |
核心特性
事件驱动架构是 NGINX 高性能的根本原因。它使用非阻塞套接字和事件通知机制,单个工作进程可以同时处理数千个并发连接。当一个连接等待数据时,工作进程不会阻塞在这个连接上,而是去处理其他连接。这种模型避免了进程切换的开销,在高并发场景下资源利用率极高。
反向代理与负载均衡是 NGINX 最常用的功能之一。它可以将客户端请求转发到后端服务器池,支持轮询、加权轮询、IP 哈希等多种分发策略。健康检查机制自动剔除故障节点,确保流量只分发到正常运行的后端。
静态内容高效服务是 NGINX 的传统强项。它直接从磁盘读取静态文件发送给客户端,使用 sendfile 系统调用减少数据拷贝次数,性能远高于需要启动应用层处理的方案。这也是为什么大多数 CDN 和静态网站托管选择 NGINX 的原因。
可扩展模块系统让 NGINX 的功能可以按需扩展。官方模块包括 HTTP 核心、SSL、缓存、压缩、重写等。第三方模块可以添加 WebSocket 代理、Lua 脚本执行、图片处理等功能。你可以在编译时选择需要的模块,不需要的功能不会编译进二进制文件。
低资源占用意味着 NGINX 可以在低配服务器上高效运行。一个典型的 NGINX 实例内存占用只有十几 MB,即使处理数千并发连接也不会超过一百 MB。这种效率让它成为小型 VPS 和边缘节点的理想选择。
环境与版本要求
NGINX 可以在多种操作系统上运行,包括 Linux、FreeBSD、macOS、Windows。生产环境推荐使用 Linux,因为 NGINX 在 Linux 上使用 epoll 事件通知机制,性能最优。
编译安装需要以下依赖:PCRE 库(用于正则表达式支持)、zlib 库(用于压缩)、OpenSSL 库(用于 HTTPS 支持)。在 Ubuntu 上通过 apt 安装这些开发包即可。如果你只需要基础 HTTP 功能,不需要 HTTPS 和压缩,可以不安装 OpenSSL 和 zlib。
包管理器安装更为简单。Ubuntu 上直接 apt install nginx,CentOS 上 yum install nginx,macOS 上 brew install nginx。包管理器安装的版本可能不是最新的,但经过发行版维护者的测试和补丁,稳定性有保障。
默认监听端口为 80(HTTP)和 443(HTTPS)。确保服务器防火墙开放这两个端口。如果你在本地测试,可以使用其他高位端口避免权限问题。
本地部署步骤
方式一:包管理器安装(快速上手)
在 Ubuntu 或 Debian 上,运行 apt 更新后安装 nginx 包。安装完成后,NGINX 服务会自动启动。打开浏览器访问 localhost,应该看到欢迎页面。默认网站根目录在 /var/www/html/,默认配置文件在 /etc/nginx/ 目录下。
在 CentOS 或 RHEL 上,先安装 EPEL 源,然后通过 yum 安装 nginx。安装完成后需要手动启动服务并设置开机自启。
在 macOS 上,通过 Homebrew 安装 nginx。安装完成后运行 brew services 命令启动服务。默认监听 8080 端口(因为 80 端口需要 root 权限)。
方式二:从源码编译(生产推荐)
从源码编译可以获得最新版本和自定义模块。首先下载最新稳定版源码包,解压后进入目录。运行 configure 脚本指定安装路径和编译选项。常见选项包括:前缀路径指定安装位置、用户和组指定运行身份、with 选项启用额外模块。然后运行 make 编译,最后运行 make install 安装。
编译完成后,二进制文件在安装路径的 sbin 目录下,配置文件在 conf 目录下。启动 NGINX 运行 sbin 目录下的 nginx 命令。默认监听 80 端口,打开浏览器访问即可看到欢迎页面。
方式三:基本配置验证
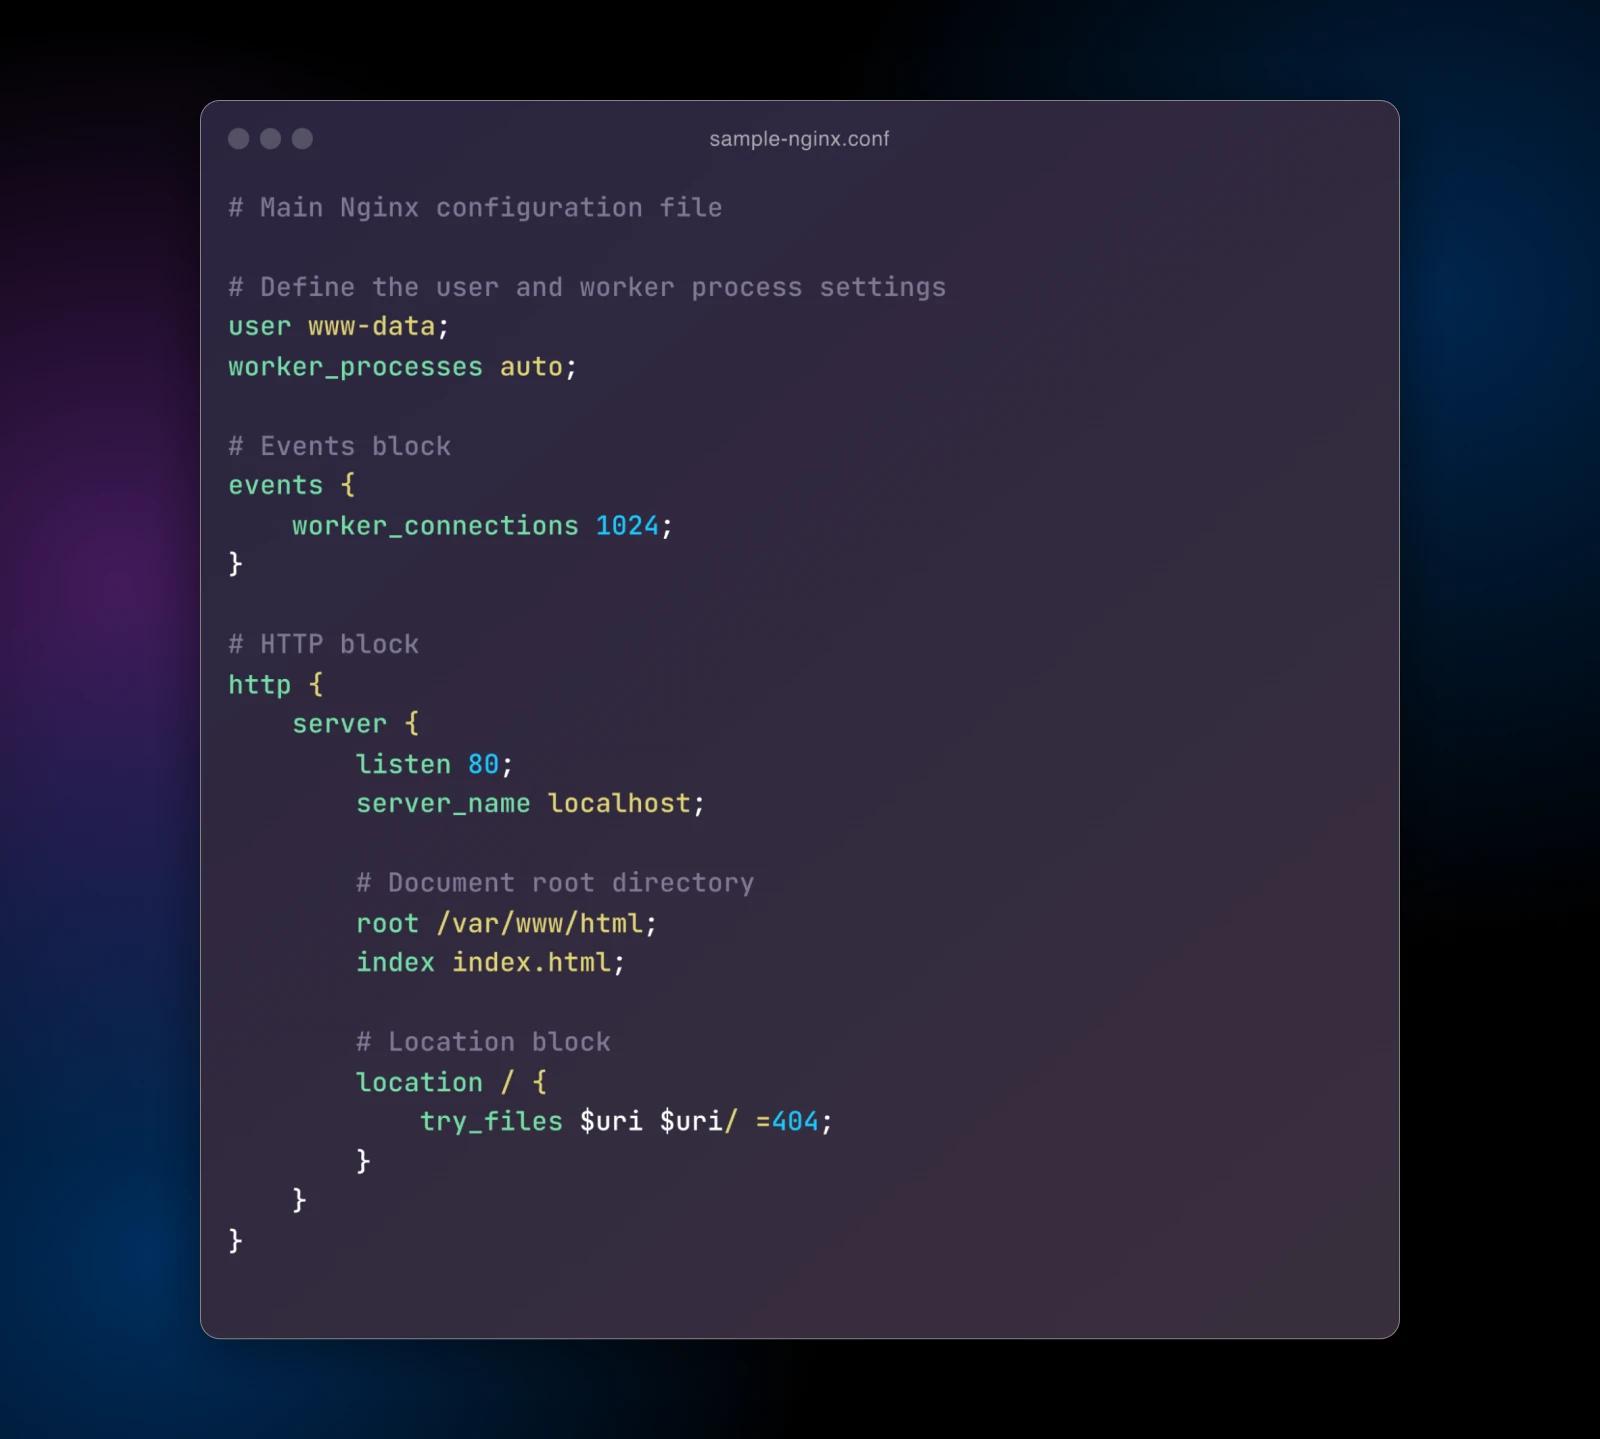
编辑配置文件,在 http 块中添加一个 server 块。指定监听端口和服务器名称,设置网站根目录和默认首页文件。保存配置后运行 nginx 加 t 参数检查语法是否正确。如果配置测试通过,运行 nginx 加 s reload 命令重新加载配置。
在网站根目录创建一个测试 HTML 文件,内容为简单的欢迎页面。打开浏览器访问服务器地址,应该看到你创建的页面。这说明 NGINX 已经正确配置并运行。
反向代理配置示例
在 server 块中添加 location 块,将特定路径的请求代理到后端服务。例如将 API 请求转发到运行在 3000 端口的 Node.js 应用。配置代理头信息,让后端知道原始请求的信息。修改配置后测试语法并重新加载。
API用法与示例
NGINX 本身不是一个 API 服务器,但它可以作为 API 网关使用。通过配置 location 块和 proxy_pass 指令,你可以将不同路径的请求路由到不同的后端服务。
常见的 API 网关配置模式包括:将 /api/v1/ 路径的请求转发到用户服务,将 /api/v2/ 路径的请求转发到订单服务,将 / 路径的请求返回静态前端文件。这种路由方式让前端只需要调用同一个域名下的不同路径,不需要处理跨域问题。
NGINX 还支持通过 limit_req 指令进行请求限流,防止 API 被恶意刷接口。通过 limit_conn 指令限制并发连接数。这些安全功能可以在配置文件中直接定义,不需要额外的中间件。
典型应用场景
场景一:静态网站托管
最简单的用法是直接托管静态 HTML 文件。将网站文件放入网站根目录,配置 root 指令指向该目录,NGINX 就能以极高的并发能力服务静态资源。相比 Apache,NGINX 处理静态文件时内存占用更低、响应更快,是 CDN 边缘节点和静态博客的理想选择。
场景二:反向代理后端应用
现代 Web 应用通常前后端分离,后端 API 运行在 Node.js、Python Flask 或 Java Tomcat 上。NGINX 作为反向代理监听 80 端口,将 API 路径的请求转发到后端服务,将根路径的请求返回静态前端文件。这种架构既解决了跨域问题,又统一了入口端口。
场景三:负载均衡集群
当单台后端服务器无法承载流量时,可以部署多台相同的应用服务器。NGINX 的 upstream 块定义后端服务器集群,通过轮询、加权或 IP 哈希策略分发请求。健康检查机制自动剔除故障节点,实现高可用部署。对于电商大促期间的流量峰值,这种水平扩展能力是保障系统稳定的关键手段。
场景四:HTTP/HTTPS 自动跳转与证书管理
NGINX 可以自动将 HTTP 请求重定向到 HTTPS,确保所有通信加密。配合 Certbot 工具可以自动申请和续期 Let's Encrypt 免费证书,不需要手动管理证书文件。这种自动化的证书管理方式已经成为现代网站的标准做法。
常见问题FAQ
问题一:安装后访问 localhost 显示欢迎页面但想换成自己的页面?
编辑配置文件中的 server 块,将 root 指令指向你自己的网站目录。确保该目录下有 index.html 文件。修改后运行 nginx 加 t 检查语法,然后 reload 重新加载。如果浏览器缓存了旧页面,强制刷新即可。
问题二:80 端口被占用怎么办?
运行端口检查命令查看哪个进程占用了 80 端口。常见的占用者包括 Apache、IIS 或其他 Web 服务器。你可以停止占用进程,或者将 NGINX 配置为监听其他端口。修改配置文件中的 listen 指令即可。
问题三:如何配置 HTTPS?
首先获取 SSL 证书(可以使用 Let's Encrypt 免费证书)。在配置文件中添加监听 443 端口的 server 块,指定证书文件和私钥路径。将 80 端口的请求重定向到 443。修改后测试配置并重新加载。
问题四:配置修改后不生效怎么办?
修改配置后必须运行 reload 命令才能生效。如果你直接重启了服务,确保配置文件语法正确——可以用 nginx 加 t 参数先测试。常见的不生效原因包括:配置文件路径错误、server 块嵌套不正确、浏览器缓存。
问题五:NGINX 和 Apache 应该选哪个?
对于高并发的动态内容代理场景,NGINX 性能更好、资源占用更低。对于需要 .htaccess 和大量动态配置的传统共享主机环境,Apache 更成熟。大多数现代架构选择 NGINX 作为前端,后端用应用服务器处理动态请求。
NGINX 作为 Web 服务器领域的经典项目,经过二十多年的持续发展,已经成为现代互联网基础设施的核心组件之一。它的事件驱动架构在高并发场景下的性能优势至今无人能及。无论是个人博客的静态托管,还是大型互联网公司的负载均衡集群,NGINX 都能稳定可靠地运行。学习 NGINX 的配置不仅是部署 Web 服务的需要,也是理解现代 Web 架构的重要途径。